
от 575 руб/мес

- ✓ Можно ознакомиться с учебным планом до платежа
- ✓ Заключаем договор
- ✓ Доступ к материалам на платформе остается навсегда
- ✓ Бесплатная доставка документов
- ✓ Рассрочка 0% и Яндекс Сплит
от 575 руб/мес
Курс «Blue Team vs Red Team»: Краткое описание
Цель курса
Дистанционное обучение по программе «Blue Team vs Red Team» направлено на формирование у слушателей системного понимания стратегий защиты (Blue Team) и атакующих тактик (Red Team). Главная цель — научить специалистов выявлять уязвимости, отражать кибератаки и выстраивать эффективную модель информационной безопасности предприятия на основе практического опыта противостояния команд.
Кому подходит курс
- Специалистам по информационной безопасности, желающим углубить знания в области защиты сетевой инфраструктуры и реагирования на инциденты.
- Системным администраторам и IT-инженерам, отвечающим за безопасность корпоративных систем.
- Начинающим пентестерам и этичным хакерам, стремящимся отработать техники Red Team в контролируемой среде.
- Выпускникам вузов и колледжей по направлениям ИБ (ОКСО, ФГОС), проходящим профессиональную переподготовку или повышение квалификации.
Основные задачи программы
- Изучить методологии построения защитных рубежей Blue Team: SIEM, SOAR, управление уязвимостями и реагирование на инциденты.
- Освоить техники и инструменты Red Team: разведка, эксплуатация уязвимостей, post-exploitation и сокрытие следов.
- Научиться проводить анализ логов, трафика и артефактов для выявления компрометации системы.
- Отработать взаимодействие между защитниками и атакующими в рамках командно-тактических учений.
Для успешного прохождения обучения на курсе достаточен базовый уровень знаний по сетевым технологиям и ОС (Windows/Linux). Основное обучение включает доступ к виртуальным лабораториям и симуляторам реальных атак.
Результаты обучения на курсе Blue Team vs Red Team
Введение в концепцию противостояния
Слушатель освоит фундаментальные принципы взаимодействия атакующих (Red Team) и защитников (Blue Team) в рамках моделируемых киберучений. Вы поймете разницу между реальной атакой, тестированием на проникновение и кибербитвой.
Навыки и знания Team Red (Атакующая сторона)
- Разведка и сбор информации (OSINT): Умение собирать данные о цели из открытых источников, пассивный и активный сбор информации, поиск уязвимых версий ПО.
- Методы первоначального проникновения: Использование социальной инженерии (фишинг), эксплуатация веб-уязвимостей (SQLi, XSS) и подбор учетных записей.
- Закрепление и повышение привилегий: Навыки эскалации прав в системах Windows и Linux, установка бэкдоров и сокрытие следов присутствия.
- Латеральное перемещение: Техники передвижения по сети для доступа к целевым ресурсам и данным.
Навыки и знания Team Blue (Защищающаяся сторона)
- Мониторинг и детектирование: Настройка и анализ логов SIEM-систем, выявление аномалий сетевого трафика и событий безопасности.
- Анализ инцидентов: Понимание методологии расследования (SANS PICERL), сбор криминалистически значимых данных, триаж и классификация угроз.
- Реагирование и сдерживание: Навыки изоляции зараженных хостов, блокировки вредоносной активности без прерывания бизнес-процессов и противодействие атакующим действиям.
- Усиление защиты (Hardening): Понимание методов настройки систем, сетевых экранов и политик безопасности для минимизации поверхности атаки.
Общие навыки и практический опыт
- Работа в специализированных лабораторных средах (например, на базе виртуальных машин или облачных платформ) с реальными инструментами (Metasploit, Kali Linux, Splunk, Wireshark).
- Понимание тактик и техник из фреймворка MITRE ATT&CK.
- Умение документировать результаты атаки или защиты для последующего разбора.
- Развитие логического мышления и способности мыслить как злоумышленник (для защиты) или как защитник (для эффективной атаки).
- Получение практического опыта в сценариях "Capture The Flag" (CTF) и эмуляции реальных атак (Adversary Emulation).
Итоговый результат
По завершении курса слушатель сможет не только выполнять типовые задачи Red Team (проведение контролируемой атаки) и Blue Team (защита, мониторинг и реагирование), но и понимать полную картину кибербезопасности — от планирования атаки до пост-инцидентного анализа и восстановления системы.
Где можно работать, пройдя курс Blue Team vs Red Team
Области профессиональной деятельности
После успешного освоения программы повышения квалификации или профессиональной переподготовки по направлению «Blue Team vs Red Team» (согласно профстандартам и требованиям рынка труда РФ), слушатели могут претендовать на должности, связанные с обеспечением информационной безопасности (ИБ). Данный курс формирует компетенции как у специалистов защиты (Blue Team), так и у специалистов атакующих тестов (Red Team). Это позволяет работать в различных структурах:
Основные места трудоустройства
- IT-компании и технологические корпорации
- Отделы информационной безопасности (SOC — Security Operations Center)
- Службы внутреннего аудита и тестирования на проникновение (Pentest)
- Лаборатории кибербезопасности (разработка и внедрение средств защиты)
- Государственные и бюджетные учреждения
- Подразделения ФСТЭК, Минцифры, силовых ведомств (согласно ЕТКС и квалификационным требованиям)
- Центры мониторинга и реагирования на кибератаки (GovSOC)
- Организации, обрабатывающие персональные данные и государственную тайну
- Финансовый сектор (банки, страховые компании)
- Департаменты по борьбе с кибермошенничеством
- Отделы по обеспечению безопасности платежных систем и транзакций
- Подразделения, отвечающие за соответствие требованиям ЦБ РФ и PCI DSS
- Промышленные предприятия и энергетика
- Службы защиты критической информационной инфраструктуры (КИИ)
- Отделы безопасности АСУ ТП (автоматизированных систем управления технологическими процессами)
- Лаборатории по анализу защищенности сетей и оборудования
- Консалтинговые и аудиторские компании в сфере ИБ
- Проведение пентестов и Red Team-операций по заказу внешних клиентов
- Построение и аудит систем защиты (Blue Team-услуги)
- Разработка регламентов и политик безопасности
Конкретные должности (согласно ОКСО и профстандартам)
- Для специалистов направления Red Team (атака):
- Специалист по тестированию на проникновение (пентестер)
- Этичный хакер (White Hat Hacker)
- Специалист по анализу защищенности
- Специалист Red Team
- Для специалистов направления Blue Team (защита):
- Аналитик SOC (уровни L1, L2, L3)
- Инженер по информационной безопасности
- Специалист по мониторингу и реагированию на инциденты
- Специалист по настройке SIEM, IDS/IPS, EDR
- Универсальные позиции (синергия навыков):
- Архитектор систем безопасности
- Руководитель отдела ИБ (при наличии опыта работы от 3-5 лет)
- Специалист по киберразведке (Threat Intelligence)
Важные уточнения для трудоустройства
Для занятия должностей, особенно в государственных и банковских структурах, может потребоваться:
- Наличие диплома о профильном среднем профессиональном (СПО) или высшем образовании (ВО) по УГС 10.00.00 «Информационная безопасность».
- Прохождение курса повышения квалификации (не менее 16-72 часов) или профессиональной переподготовки (от 250 часов) с выдачей документа установленного образца.
- Отсутствие судимости и, в отдельных случаях, оформление допуска к государственной тайне.
Таким образом, курс «Blue Team vs Red Team» открывает широкий спектр вакансий от операционного специалиста до эксперта-аналитика, как в коммерческом, так и в государственном секторе экономики РФ.
Поможем пройти обучение под любой запрос


Выдаем официальные документы
По итогам успешного обучения и итоговой аттестации мы выдаём документы установленного образца. Конкретный тип документа зависит от выбранной вами программы обучения:
- ✓ Диплом о профессиональной переподготовке — даёт право на ведение нового вида деятельности
- ✓ Удостоверение о повышении квалификации — подтверждает актуализацию знаний и навыков
- ✓ Удостоверение рабочего — для рабочих специальностей
- ✓ Свидетельство о профессии — для квалифицированных рабочих и служащих
Все документы вносятся в государственный реестр ФРДО и имеют полную юридическую силу
Учебный центр «Эксперт Групп» гарантирует легитимность выдаваемых документов и соответствие всем требованиям законодательства Российской Федерации.
Скидка 2000р при оплате в день заказа!
Успевайте оплатить курс в день заказа и получите специальную цену! Экономьте средства и стартуйте в обучении без промедления.
Оплачивайте с выгодой, проходите обучение сразу!
Вы получите:
- ✓ Полный пакет документов
- ✓ Доступ к онлайн-платформе
- ✓ Методические материалы
- ✓ Внесение данных в государственный реестр ФРДО
перезвоним и расскажем подробнее про курс и поступление
Учебный план
Программа курса "Blue Team vs Red Team" (36 часов)
Модули программы:
- Введение в кибербезопасность и методологии Red & Blue Teams – 4 часа
- Основы работы операционных систем и сети для ИБ-специалиста – 6 часов
- Red Team: базовые методы разведки и эксплуатации – 8 часов
- Blue Team: основы мониторинга и реагирования на инциденты – 8 часов
- Тактики защиты от типовых атак – 6 часов
- Итоговая аттестация – 4 часа
Программа курса "Blue Team vs Red Team" (72 часа)
Модули программы:
- Введение в ИБ и роли Red/Blue Teams – 4 часа
- Сетевые технологии и протоколы для специалиста по ИБ – 8 часов
- Red Team: разведка, эксплуатация уязвимостей и постэксплуатация – 16 часов
- Blue Team: SIEM, анализ логов и обнаружение атак – 16 часов
- Основы безопасной разработки и управления конфигурациями – 8 часов
- Практикум (Capture The Flag) – 12 часов
- Итоговая аттестация – 8 часов
Программа курса "Blue Team vs Red Team" (144 часа)
Модули программы (детализированы по часовой нагрузке):
- Введение в кибербезопасность и профессиональные роли – 8 часов
- Обзор угроз, векторов атак и современных трендов.
- Сравнение подходов Red, Blue, Purple и Yellow Teams.
- Правовые аспекты и этика тестирования на проникновение.
- Фундаментальные основы: сети и ОС – 16 часов
- Стек TCP/IP, маршрутизация, VLAN, VPN.
- Архитектура Windows и Linux (Active Directory, системные журналы).
- Базовые утилиты для сбора информации и администрирования.
- Red Team: разведка, сканирование и эксплуатация – 28 часов
- Пассивная и активная разведка (OSINT, Nmap, Shodan).
- Поиск уязвимостей (Burp Suite, Nessus, Metasploit).
- Эксплуатация веб-приложений (SQLi, XSS, CSRF, SSTI).
- Постэксплуатация: закрепление, сбор данных, pivoting.
- Социальная инженерия и фишинг.
- Blue Team: мониторинг, защита и реагирование – 28 часов
- Развертывание и настройка SIEM (Splunk, ELK/Elastic Stack).
- Правила корреляции и генерация оповещений.
- Анализ сетевого трафика (Wireshark, Zeek) и логов ОС.
- Создание playbook и runbook для реагирования на инциденты.
- Threat Hunting: выявление скрытых угроз.
- Инструменты Red Team: продвинутый уровень – 16 часов
- Использование C2-фреймворков (Cobalt Strike, Mythic).
- Обход средств защиты (EDR, AV через Beacon Parking и отражение).
- Атаки на Active Directory (Kerberoasting, DCSync, Golden Ticket).
- Инструменты Blue Team: продвинутый уровень – 16 часов
- Анализ памяти и volatile data (Volatility, Rekall).
- Форенсика дисков (FTK Imager, Autopsy, Sleuth Kit).
- Управление уязвимостями и патчинг (OpenVAS, Security Onion).
- Purple Team: совместные практики – 14 часов
- Методология Purple Team (MITRE ATT&CK, Atomic Red Team).
- Тестирование защит на основе сценариев атак.
- Разбор результатов и улучшение мониторинга.
- Финальный интегрированный практикум (Capture The Flag) – 12 часов
- Командная работа по сценарию: Red Team атакует инфраструктуру, Blue Team защищает.
- Документирование инцидентов и подготовка отчета.
- Итоговая аттестация – 6 часов
Какие документы нужны для записи


Как записаться на курс

✔ по телефону 8-800-707-2623
✔ через форму на сайте profi-alyans.ru или по электронной почте info@profi-alyans.ru


Учитесь на удобной онлайн платформе
Вы можете ознакомиться с работой платформы profi-alyans.ru до начала занятий. Дистанционный формат позволяет осваивать профессию без посещения офиса.
Особенности обучения:
- ✓ Преподаватели дают обратную связь, проверяют задания и помогают с трудными темами.
- ✓Доступ к материалам открыт из любой точки, занятия проходят в индивидуальном темпе.
- ✓Кураторы сопровождают слушателей на всех этапах — от старта до получения итоговых документов.
Попробовать вводный урок по ссылке
Отзывы о нас
Поможем выбрать курс
Мы понимаем, как важно выбрать правильное направление обучения. Наши методисты с удовольствием проконсультируют вас, расскажут о каждой программе и помогут принять верное решение.
Напишите нам — и мы обязательно поможем!
Мы на связи в мессенджерах, по телефону и электронной почте. Учебный центр «Эксперт Групп» — всегда рядом.
перезвоним и расскажем подробнее про курс и поступление
Цена обучения в Санкт-Петербурге

Наши лицензии, гарантии и выдаваемые документы
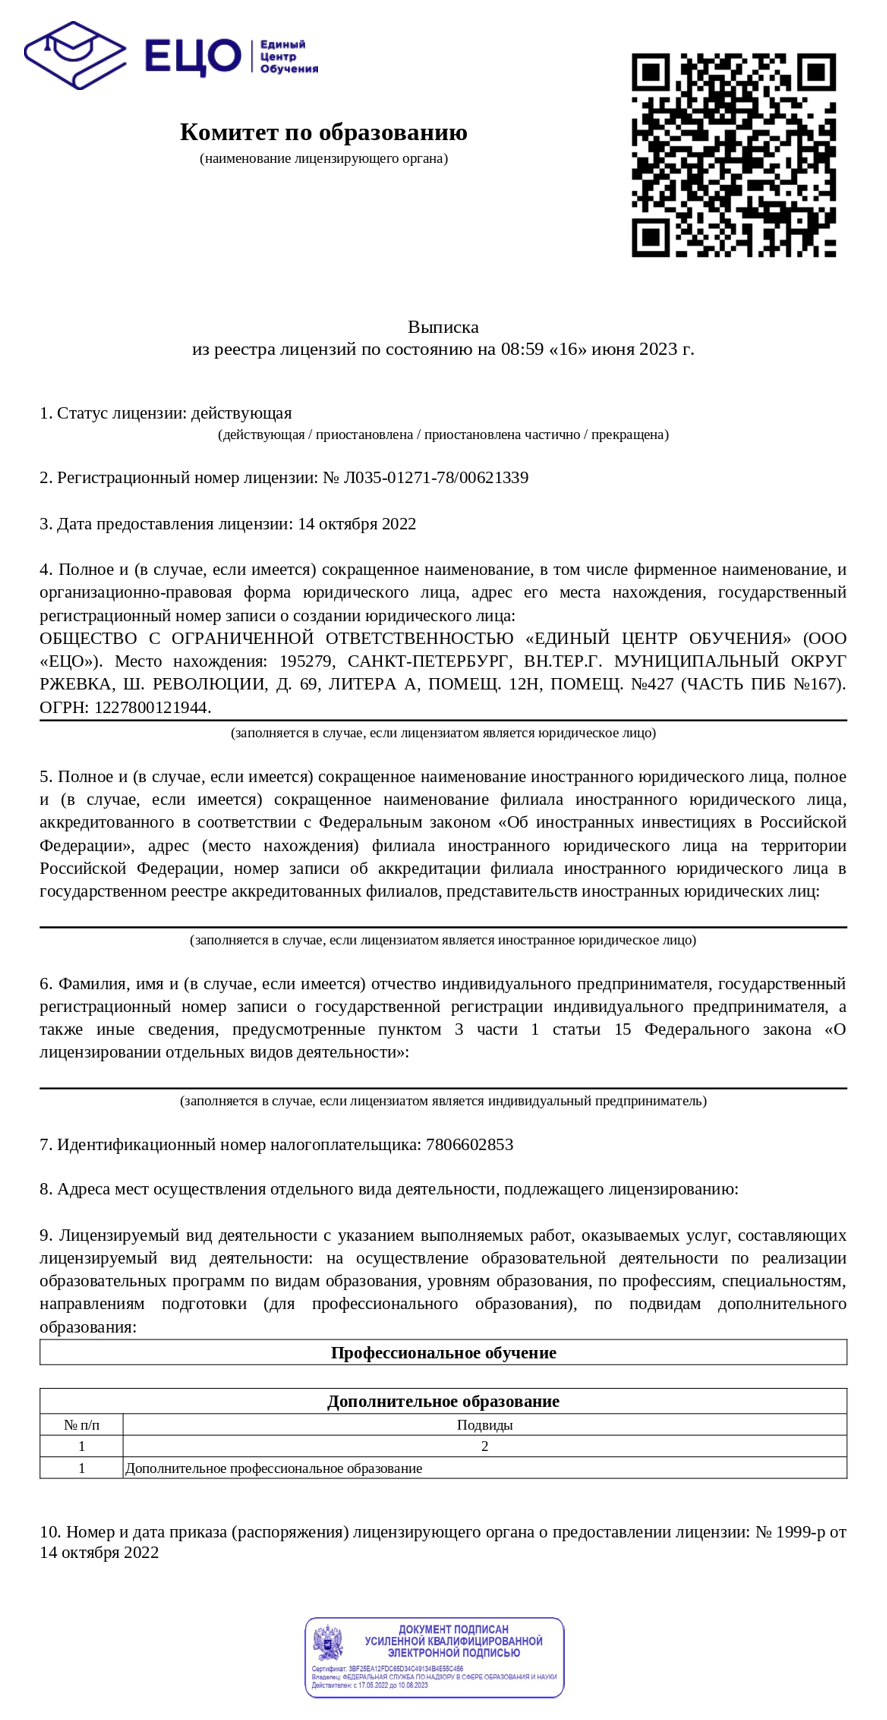
Государственная лицензия Министерства Образования
Учебный центр «Эксперт Групп» ведёт образовательную деятельность на законных основаниях. Вся наша работа строится на основе действующей лицензии, выданной уполномоченным государственным органом.
Регистрационный номер: № Л035-01271-78/00621339 от 14.10.2022
Наименование органа, выдавшего лицензию: Комитет по образованию
Будьте внимательны! Оказывать услуги ДПО вправе только центры, обладающие лицензией. Рекомендуем перед записью на обучение сверять данные лицензии на сайте Минобрнауки.
Проверить лицензию
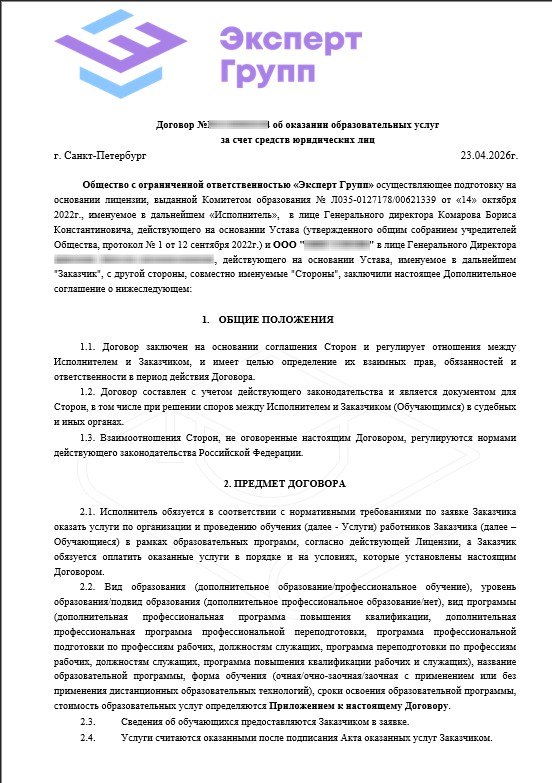
Юридические гарантии обучения
С каждым слушателем мы заключаем официальный договор. Это документ, который фиксирует все условия сотрудничества и защищает ваши интересы с самого первого дня.
- ✓ В договоре указаны полные реквизиты центра и данные образовательной лицензии
- ✓ Прописаны название программы, итоговая квалификация и общая продолжительность курса в часах
- ✓ Закреплён перечень документов, которые вы получите после окончания обучения
- ✓ Расписаны обязательства центра и ваши права как слушателя
- ✓ Оговорены условия возврата средств, если обучение по каким-то причинам не состоится
Договор — это не формальность, а ваша уверенность в том, что условия обучения не изменятся в одностороннем порядке
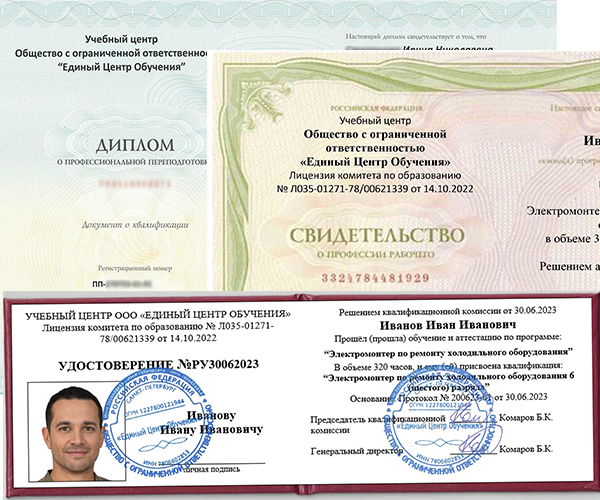
Что вы получите по окончании обучения
Главный результат обучения — это пакет официальных документов, подтверждающих вашу квалификацию. Вот что важно о них знать:
- Они признаются в любом регионе страны, независимо от того, работаете вы в частной компании или государственном учреждении
- Учебный центр располагает действующей лицензией, дающей право вести образовательную деятельность
- Подлинность документов подтверждается их регистрацией в государственном реестре ФРДО
- Документы выдаем в день окончания обучения
- Слушателям выдаются удостоверения для программ повышения квалификации и дипломы для курсов профессиональной переподготовки
Безопасные варианты оплаты


Поможем выбрать курс
Мы понимаем, как важно выбрать правильное направление обучения. Наши методисты с удовольствием проконсультируют вас, расскажут о каждой программе и помогут принять верное решение.
Напишите нам — и мы обязательно поможем!
Мы на связи в мессенджерах, по телефону и электронной почте. Учебный центр «Эксперт Групп» — всегда рядом.
перезвоним и расскажем подробнее про курс и поступление
Скидки и акции


Корпоративное обучение
Учебный центр «Эксперт Групп» предлагает программы корпоративного обучения, разработанные с учётом отраслевой специфики и реальных задач вашего бизнеса.
Мы помогаем организациям повышать профессиональный уровень сотрудников, готовить специалистов под внутренние стандарты компании и обеспечивать соответствие действующим нормативным требованиям.
Обучение проходит в удобном дистанционном формате, что позволяет сотрудникам учиться без отрыва от рабочих обязанностей.
Наши клиенты


Вопрос-ответ
Оставьте заявку
Отделения банков для оплаты по счету в Санкт-Петербурге
Оплатите счет в одном из этих отделений банков или в других отделениях.


